
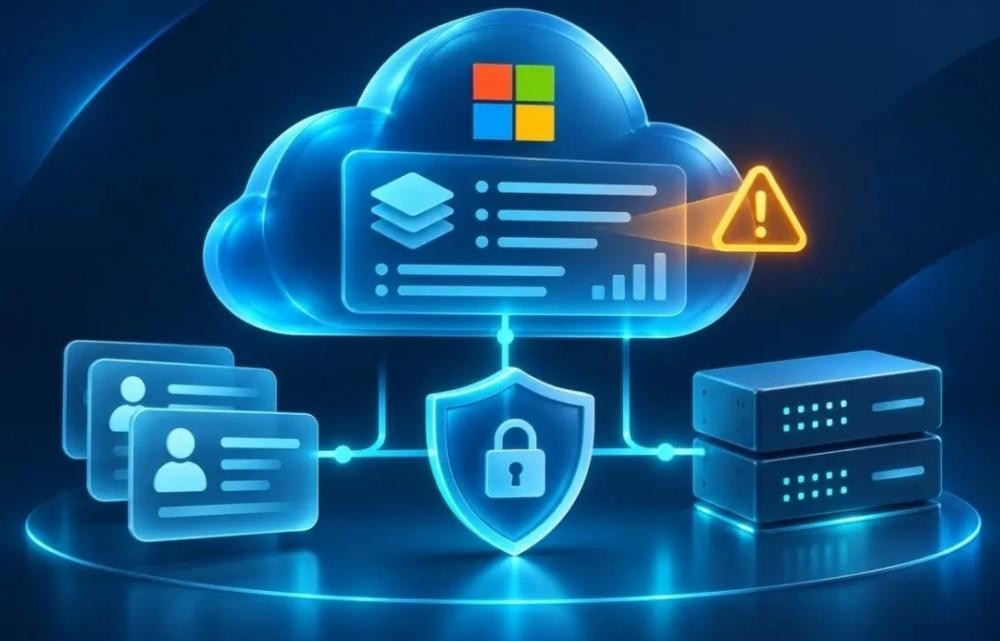
أكدت "مايكروسوفت" استغلال ثغرة في خدمة Entra Connect Health للوصول غير المصرح به إلى عناوين بريد إلكتروني لمسؤولي أنظمة وبيانات تعريفية وإعدادات تخص مؤسسات تستخدم الخدمة، مشيرةً إلى إصلاح الخلل وإبلاغ العملاء المتضررين.
وقال متحدث باسم الشركة لموقع "BleepingComputer" إن "مايكروسوفت" نشرت الإصلاح في 19 نوفمبر 2026، وأرسلت إشعارات إلى المؤسسات المتأثرة عبر خدمة "Azure Service Health"، مع إرشادات للتعامل مع الحادثة.
وتتيح "Entra Connect Health" للمؤسسات مراقبة سلامة البنية التحتية المحلية لإدارة الهوية وأدائها، ومتابعة التنبيهات وأخطاء المزامنة من مركز إدارة مايكروسوفت Entra.
وبحسب إشعار "مايكروسوفت" الموجّه إلى العملاء، الذي نُشرت نسخة منه على منتدى مسؤولي الأنظمة في ريديت، اكتشفت الشركة الثغرة في واجهة برمجة تطبيقات الخدمة في 9 نوفمبر، بعد إدخالها في 23 يوليو 2026. وانتهى التحقيق في 20 نوفمبر إلى تأكيد وصول غير مصرح به للقراءة، دون رصد تغييرات غير مصرح بها في الإعدادات.
وشملت البيانات عناوين بريد جهات الاتصال التقنية وحسابات المسؤولين، ومعرّفات بيئات المؤسسات وأسماءها ونطاقاتها الأولية ومعلوماتها الجغرافية، إلى جانب فئات تراخيص Entra وحالة مزامنة الدليل وتوقيتها وحالة تفعيل Connect Health.
وتضمنت الاستجابات أيضًا شهادة قديمة منتهية الصلاحية لخدمة داخلية أوقفت في أواخر 2024؛ وقالت الشركة إنها لم تعد مستخدمة، لكنها بقيت في تخزين الخدمة.
وأكدت "مايكروسوفت" أن الثغرة لم تكشف كلمات المرور أو تجزئاتها أو رموز المصادقة أو مفاتيح التشفير الصالحة، ولا تفاصيل الخوادم المحلية وبنية Active Directory أو معلومات اشتراكات Azure.
ولا تحتاج المؤسسات إلى تثبيت تحديث لمعالجة الثغرة نفسها، إذ عالجتها "مايكروسوفت" من جانب الخدمة.
وأوصت الشركة بتنبيه فرق الأمن إلى محاولات تصيد أو هندسة اجتماعية قد تستغل المعلومات المكشوفة، وتفعيل مصادقة متعددة العوامل مقاومة للتصيد للحسابات ذات الصلاحيات المرتفعة، ومراجعة الإعدادات وسجلات الدخول والتدقيق.